
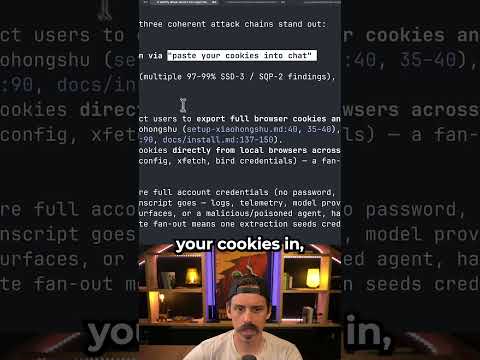
O czym jest ten film
- Autor natknął się na repozytorium, które głośno świeci na liście trendów — z jedną „wadą”: jest napisane w całości po chińsku.
- Jego żelazna zasada: zanim zacznie używać nowej biblioteki, najpierw stara się zrozumieć, jak ona działa.
- Kod w języku, którego nie znasz, to sytuacja, w której nie wiesz, co może siedzieć w środku — idealny kandydat do automatycznego skanu.
- Do sprawdzenia używa zestawu narzędzi do audytu bezpieczeństwa, zaprojektowanego specjalnie pod biblioteki umiejętności dla agentów AI.
- Cała procedura jest prosta: jedno polecenie („skill spectrum scan”) plus adres repozytorium.
- Wynik zaskakuje autora: narzędzie klasyfikuje projekt jako problem krytyczny z jawnym zaleceniem „nie instaluj”.
- Skan wykrył 63 problemy.
- Problem numer jeden: skrypt wymaga wklejenia własnych ciasteczek (cookies) — bardzo ryzykowna praktyka.
- Problem numer dwa, zdaniem autora poważniejszy: niezweryfikowany skrypt instalacyjny i aktualizacyjny otwierający drogę do zdalnego wykonania kodu.
- W tle — ostatnia fala ataków na łańcuch dostaw: nawet projekt bez złych intencji może stać się prostą drogą do przejęcia kontroli nad komputerem.
10 najważniejszych takeaways — z kontekstem zastosowania
1.Obcy język repozytorium to argument za skanem, nie powód do zgadywania
Na czym polega: Autor nie odrzucił chińskojęzycznego projektu „na oko”, tylko potraktował barierę językową jako sygnał, że kod wymaga sprawdzenia. Nieznany język oznacza, że nie jesteś w stanie sam ocenić, co skrypt robi.
Jak stosować: Gdy trafisz na bibliotekę, której dokumentacji ani komentarzy nie rozumiesz, nie instaluj jej „na wiarę” — przepuść przez skaner bezpieczeństwa albo poproś model AI o analizę kodu.
Na co uważać: Przetłumaczony README to nie to samo co zrozumienie kodu. Dokumentacja może być nieszkodliwa, a szkoda siedzi w skrypcie.
2.Najpierw zrozum, potem buduj
Na czym polega: Nawykiem autora jest wczytanie się w działanie biblioteki, zanim zacznie na niej cokolwiek tworzyć. Skaner to zautomatyzowana wersja tego nawyku.
Jak stosować: Wprowadź u siebie regułę: żadna nowa zależność nie wchodzi do projektu, dopóki nie wiesz, skąd pochodzi, co robi i kto ją utrzymuje.
Na co uważać: Presja czasu kusi, żeby „tylko szybko przetestować”. Taki test na własnej maszynie, z własnymi danymi logowania, już jest ekspozycją na ryzyko.
3.Skan bezpieczeństwa jako stały krok przed instalacją
Na czym polega: Procedura z filmu zajmuje chwilę: jedno polecenie i adres repozytorium, a narzędzie zwraca listę problemów z priorytetami.
Jak stosować: Włącz podobny skan do własnej checklisty przed dodaniem nowej zależności — zwłaszcza gdy pochodzi spoza znanych ekosystemów z kontrolą paczek (npm, PyPI), na przykład z losowego repo z listy trendów.
Na co uważać: Żaden skaner nie zastąpi lektury kodu. Traktuj go jako filtr pierwszej linii, nie jako gwarancję bezpieczeństwa.
4.Werdykt „krytyczne — nie instaluj” traktuj jak rozstrzygający
Na czym polega: Narzędzie oceniło repo jako problem krytyczny i wprost odradziło instalację — mimo że projekt był wysoko w trendach.
Jak stosować: Jeśli automat nadał najwyższy poziom ryzyka, domyślnie rezygnuj. Do danej biblioteki wracaj dopiero po ręcznej analizie albo gdy problem zostanie załatany i skan przejdzie czysto.
Na co uważać: Popularność i fear of missing out to nie argumenty bezpieczeństwa.
5.Wklejanie ciasteczek do cudzego skryptu to czerwona flaga
Na czym polega: Pierwszy z wykrytych problemów: skrypt wymaga wklejenia własnych cookies. To bardzo ryzykowna praktyka, bo ciasteczka przenoszą stan zalogowanej sesji — kto je przechwyci, wejdzie na twoje konta bez hasła.
Jak stosować: Zanim podasz jakiekolwiek dane uwierzytelniające, sprawdź, gdzie trafią i jak są przechowywane. Reguła minimum: do nieznanego skryptu nie wklejasz nic, co otwiera twoje konta.
Na co uważać: Prośba o cookies bywa maskowana jako „autoryzacja”. To nie to samo co klucz API o ograniczonych uprawnieniach, który możesz w każdej chwili unieważnić.
6.Zewnętrzny instalator wykonywany w locie to furtka na cudzy kod
Na czym polega: Drugi, zdaniem autora poważniejszy problem: skrypt instalacyjny i aktualizacyjny pobiera zewnętrzny kod i wykonuje go na twojej maszynie bez jakiejkolwiek weryfikacji — czyli w praktyce umożliwia zdalne wykonanie kodu.
Jak stosować: Unikaj instrukcji typu „pobierz i od razu wykonaj”. Zamiast tego: pobierz skrypt na dysk, przejrzyj, dopiero potem uruchom. Jeśli projekt nie daje takiej możliwości — to samo w sobie jest sygnałem ostrzegawczym.
Na co uważać: Ryzyko nie kończy się na instalacji. Instalator, który pobiera kod dynamicznie, może przy następnej aktualizacji ściągnąć zupełnie coś innego.
7.Atak na łańcuch dostaw: dobrych intencji nie widać w kodzie
Na czym polega: Autor przywołuje ostatnie kompromitacje w łańcuchu dostaw i podkreśla: nawet gdyby twórca repo nie miał złych zamiarów, jego projekt może stać się wektorem ataku.
Jak stosować: Oceniaj zależność po tym, jak jej konstrukcja chroni użytkownika (weryfikacja podpisów, sumy kontrolne, brak dynamicznego pobierania kodu), a nie po zaufaniu do osoby autora.
Na co uważać: Przejęte konto popularnego twórcy to jedna z częstszych dróg dystrybucji złośliwego kodu. Zaufanie nie jest kontrolą techniczną.
8.Popularność nie jest certyfikatem
Na czym polega: Repo było wysoko w trendach, a mimo to skan wykrył w nim 63 problemy. Wiralowość mierzy zainteresowanie, nie jakość ani bezpieczeństwo.
Jak stosować: Listy trendów traktuj jako źródło odkryć, nie jako rekomendacje do wdrożenia. Odkrycie i instalacja powinny być rozdzielone skanem oraz przeglądem kodu.
Na co uważać: Liczniki gwiazdek rosną szybciej niż jakiekolwiek review. Tłum ludzi, którzy coś pobrali, nie zweryfikuje kodu za ciebie.
9.W raporcie ważniejsza jest jakość zgłoszeń niż ich liczba
Na czym polega: 63 problemy nie są jednakowo groźne. Autor z całej listy wyodrębnia dwie klasy ryzyka — wyciek danych uwierzytelniających (cookies) i zdalne wykonanie kodu — i to drugą ocenia jako poważniejszą.
Jak stosować: Czytaj raport według priorytetów: najpierw zdalne wykonywanie kodu i eksfiltracja danych, na końcu kwestie porządkowe. Dwa–trzy trafienia najwyższej kategorii wystarczą, by odrzucić projekt.
Na co uważać: Poważne luki bywają opisane suchym językiem. Sformułowanie „niezweryfikowany skrypt instalacyjny” brzmi niewinnie, a oznacza pełne przejęcie maszyny.
10.Zrób ze skanowania rutynę — minuta skanu kontra tygodnie po włamaniu
Na czym polega: Cały film pokazuje jedną powtarzalną procedurę: zobacz, zeskanuj, dopiero potem decyduj. Koszt jest pomijalny w porównaniu z usuwaniem skutków włamania.
Jak stosować: Miej skaner pod ręką — skoro użycie sprowadza się do jednego polecenia i adresu repo, znika bariera, żeby robić to za każdym razem.
Na co uważać: Skan przed pierwszą instalacją nie obejmuje późniejszych aktualizacji. Jeśli projekt sam się aktualizuje zewnętrznym skryptem, ryzyko wraca przy każdym update.
Redakcyjne tłumaczenie
Repozytorium w trendach — napisane po chińsku
Ostatnio trafiłem na repozytorium, które głośno świeci na liście trendów. Ma tylko jedną wadę: jest napisane w całości po chińsku. A ja należę do ludzi, którzy przed użyciem nowej biblioteki najpierw próbują zrozumieć, jak ona działa — i dopiero potem wchodzą głębiej i budują na niej coś swojego.
To jest właśnie modelowy przykład sytuacji, w której nie mam pojęcia, co może siedzieć w takiej bibliotece skryptów. Jeśli coś jest napisane w języku, którego nie znasz, czeka tam cała masa potencjalnych problemów. Dlatego to przypadek, w którym repo trzeba przeskanować.
Narzędzie i przebieg skanu
Do sprawdzenia używam zestawu narzędzi do audytu bezpieczeństwa, zaprojektowanego specjalnie pod kątem skanowania bibliotek umiejętności.
(Informacja dodatkowa: „biblioteki umiejętności”, ang. skill libraries, to pakiety skryptów i instrukcji rozszerzające możliwości agentów AI — instaluje się je jak zwykłe zależności, więc niosą te same ryzyka co dowolny kod pobierany z internetu.)
Wchodzimy w katalog, uruchamiam polecenie „skill spectrum scan”, wklejam adres repozytorium — i skan rusza.
Werdyyt: 63 problemy i zalecenie „nie instaluj”
Muszę przyznać, że wynik mnie trochę zaskoczył. Narzędzie ocenia to repo jako problem krytyczny i wprost każe go nie instalować. Znalazło w nim 63 problemy.
Problem numer jeden: twoje ciasteczka w cudzym skrypcie
Po pierwsze: w jednym miejscu skrypt wymaga wklejenia własnych ciasteczek. To oczywiście bardzo, bardzo ryzykowna rzecz.
(Informacja dodatkowa: ciasteczka, czyli cookies, przechowują stan zalogowanej sesji. Kto je przechwyci, może korzystać z twoich kont bez znajomości hasła.)
Problem numer dwa: instalator, który przepuszcza cudzy kod prosto na twoją maszynę
Druga sprawa wydaje mi się jeszcze poważniejsza: projekt umożliwia zdalne wykonanie kodu przez niezweryfikowany skrypt instalacyjny i aktualizacyjny. W ich pliku skryptowym siedzi zewnętrzny instalator, który pobierasz i wprost wykonujesz na swojej maszynie.
(Informacja dodatkowa: to popularny schemat „pobierz i od razu wykonaj” (tzw. piping), znany z poleceń typu curl … | bash — wygodny, bo oszczędza kroki, ale komputer wykonuje kod, którego nigdy nie zdążyłeś obejrzeć.)
To bardzo poważny problem. Po ostatniej fali ataków na łańcuch dostaw mam jedno: nawet gdyby twórca tego repo nie miał żadnych złych intencji, taki układ to najprostsza droga do tego, żeby ktoś całkowicie przejął kontrolę nad twoim komputerem.